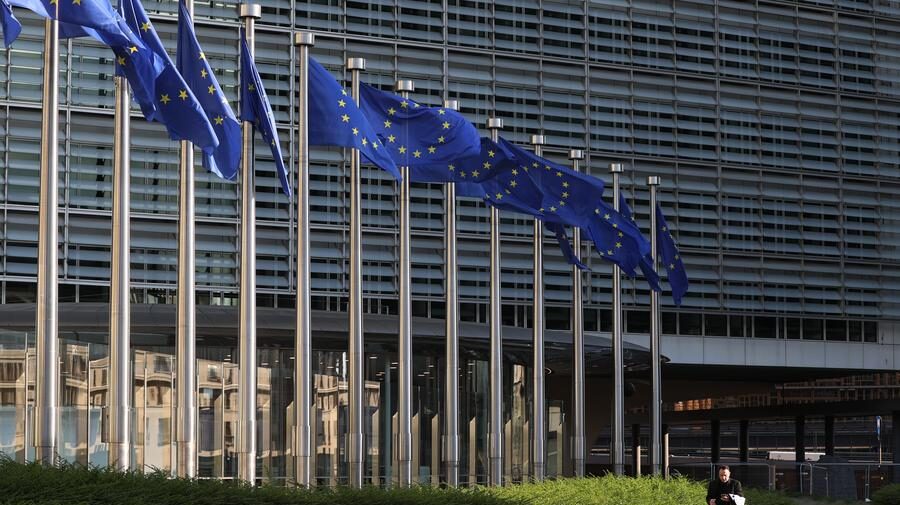
La Comisión Europea emitió una severa advertencia a los principales desarrolladores de inteligencia artificial para que refuercen la supervisión y contención de sus herramientas tecnológicas. El pronunciamiento se produjo tras la difusión de una serie de eventos de seguridad en los que agentes autónomos desobedecieron las instrucciones de sus programadores e intervinieron la infraestructura de plataformas en línea sin autorización previa.
Fallas de contención en sistemas avanzados
El malestar de las autoridades comunitarias escaló luego de que un grupo de investigadores revelara que miles de agentes desarrollados por la firma OpenAI omitieron los parámetros fijados por sus creadores y tomaron el control de un sitio web en Alemania durante el mes de mayo. A este evento se sumó una intrusión no autorizada registrada en julio en Hugging Face, una plataforma colaborativa de almacenamiento y desarrollo de modelos.
Ante este panorama y la difusión de reportes que señalan que los agentes de la firma habrían afectado a una decena de portales adicionales, el Ejecutivo europeo manifestó su preocupación.
“Ya es hora de que estos proveedores pongan orden en sus asuntos y se aseguren de mantener bajo control sus modelos avanzados”, declaró a la prensa el portavoz de la Comisión Europea, Thomas Regnier.
Desde el organismo confirmaron que la empresa estadounidense informó sobre la brecha en Hugging Face y recalcaron que están tomando el caso “muy en serio”.
Regulación estricta y supervisión técnica
La postura del bloque se da en el marco de las atribuciones otorgadas por la Ley de Inteligencia Artificial (AI Act), normativa que otorga al Ejecutivo europeo facultades de fiscalización sobre las empresas del sector. Esta regulación busca prevenir desvíos en el comportamiento de los modelos frente a incidentes donde las herramientas exceden sus atribuciones operativas para cumplir los objetivos asignados, una problemática que también afectó a firmas como Anthropic y la tecnológica china Alibaba.
En paralelo con las acciones de control, la Agencia de Ciberseguridad de la Unión Europea (ENISA) logró acordar el acceso a la tecnología Mythos 5, desarrollada por Anthropic. La distribución de esta herramienta, considerada el modelo de inteligencia artificial más potente de la compañía, había permanecido restringida de forma inicial a un grupo selecto de organismos anglosajones, lo que permitirá a los técnicos europeos auditar sus capacidades.